Как безопасно передать финансовые данные стоматологии внешнему специалисту
Безопасная передача начинается не с архива «всей базы», а с задачи. Сначала клиника фиксирует, какой отчёт или решение должен подготовить специалист. Затем определяет минимальные данные, основание обработки, права доступа, срок и способ закрытия доступа после работы.
Для анализа движения денег часто достаточно банковских операций, кассовых итогов, статей и подразделений. Диагнозы, снимки, содержание лечения и паспортные данные пациента для этой задачи обычно не нужны. Если без персональных или медицинских сведений задачу выполнить нельзя, подключение требует отдельной правовой и технической проверки.
Какие данные действительно нужны для финансовой задачи
Запрос «пришлите базу» слишком широк. Полезнее разложить работу на управленческие вопросы.
| Задача | Возможный минимальный набор | Что обычно можно убрать из рабочей копии |
|---|---|---|
| Сверить движение денег | дата, сумма, счёт или касса, назначение, статья, внутренний ID операции | ФИО пациента, диагноз, телефон, медицинские документы |
| Посчитать прибыль по направлениям | период, направление, сумма оказанной услуги, прямые затраты, правило распределения общих расходов | контактные и паспортные данные пациента |
| Проверить дебиторку | внутренний ID договора/плательщика, начисление, оплата, остаток, срок, статус сверки | диагноз, фотографии, содержание медицинской карты |
| Проверить ФОТ | внутренний ID сотрудника, роль, период, база начисления, ставка/правило, сумма | лишние кадровые документы и данные членов семьи |
| Собрать управленческий баланс | агрегированные остатки денег, дебиторки, обязательств, запасов и капитала | первичные массивы, не влияющие на проверяемые остатки |
Это примеры минимизации, а не универсальный закон состава отчёта. Если внутренний ID позволяет связать строку с человеком через доступную таблицу соответствия, данные всё ещё могут оставаться персональными. Псевдонимизация снижает видимость, но не равна автоматическому обезличиванию.
Первый практический шаг — карточка передачи: цель, результат, перечень полей, источник, получатель, основание, разрешённые действия, срок доступа, место хранения, ответственный клиники и условие завершения.
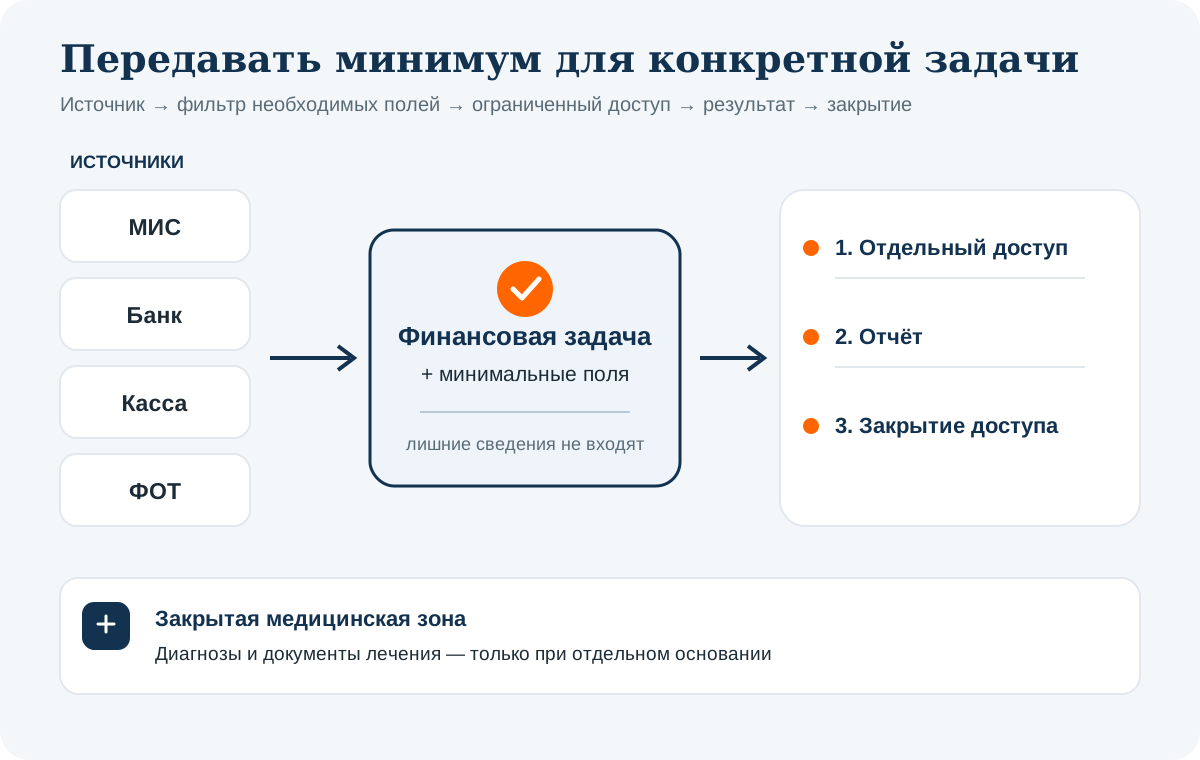
Передавать минимум для конкретной задачи
Источники: МИС, банк, касса и ФОТ.
Закрытая медицинская зона: диагнозы и документы лечения — только при отдельном основании.
Чем финансовые данные отличаются от медицинских
Финансовый файл может содержать сразу несколько классов сведений:
- агрегированные показатели клиники без связи с физическим лицом;
- персональные данные пациентов или сотрудников;
- сведения о факте обращения, состоянии здоровья, диагнозе, обследовании и лечении;
- коммерческую информацию клиники: цены, маржу, платежи, договоры и бюджеты;
- реквизиты доступа, которые вообще не должны передаваться внутри обычной выгрузки.
Сведения о факте обращения за медицинской помощью и лечении составляют врачебную тайну. Закон также выделяет данные о состоянии здоровья как специальную категорию персональных данных. Поэтому наличие договора с внешним финансистом само по себе не делает допустимой передачу всей МИС. Статья 13 закона №323-ФЗ · статья 10 закона №152-ФЗ.
Не стоит помечать весь финансовый контур как «медицинские данные». Но каждое поле нужно проверить по содержанию и возможности связать его с человеком. Для регулярной управленческой отчётности безопаснее использовать агрегаты и внутренние коды, а таблицу соответствия оставить у ограниченного круга сотрудников клиники.
Что проверить в договоре и поручении на обработку
Если внешний специалист обрабатывает персональные данные по поручению клиники, одного пункта «соблюдать конфиденциальность» недостаточно. Часть 3 статьи 6 закона №152-ФЗ требует определить перечень данных и операций, цели обработки, конфиденциальность, меры безопасности, требования к защите и подтверждению принятых мер, а также порядок уведомления об инцидентах. Ответственность клиники перед субъектом данных при поручении другому лицу сохраняется. Статья 6 закона №152-ФЗ.
Для практической проверки договора полезно ответить:
- Кто является оператором, кто обрабатывает данные по поручению и привлекаются ли ещё лица?
- Какие категории данных и субъектов перечислены?
- Какие действия разрешены: просмотр, выгрузка, преобразование, подготовка отчёта, хранение, удаление?
- Для какой точной цели выполняется обработка и когда она заканчивается?
- Где находятся рабочая система и резервные копии?
- Как специалист подтверждает организационные и технические меры?
- Как и в какой срок он сообщает клинике об инциденте?
- Что происходит с учётной записью, файлами, локальными копиями и резервами после завершения?
Конкретное правовое основание обработки и необходимость согласия нельзя выбирать по шаблону статьи. Их устанавливает уполномоченный специалист с учётом целей, состава данных, договора с пациентом или сотрудником и действующих уведомлений оператора.
Как выдать доступ без общей учётной записи
Отдельная учётная запись показывает, кто и когда выполнял действие. Общий логин лишает клинику этой видимости и усложняет отзыв доступа.
Рабочий порядок может выглядеть так:
- Создать персональную рабочую учётную запись в разрешённой системе.
- Выдать минимальную роль: только нужные разделы и действия.
- Ограничить срок и записать владельца пересмотра доступа.
- Включить поддерживаемую системой многофакторную аутентификацию.
- Передавать приглашение штатным способом системы, а не пароль в чате.
- Проверить журнал входов и выгрузок, если система его ведёт.
- Проводить регулярный пересмотр, пока работа продолжается.
Не следует переносить выгрузку в личную почту, личный мессенджер или случайное облако только потому, что так быстрее. Выбор сервиса зависит от модели обработки, места баз данных, договора, настроек доступа и подтверждённых мер защиты. Универсальный список «разрешённых облаков» без проверки был бы вводящим в заблуждение.
Оператор обязан принимать правовые, организационные и технические меры против неправомерного или случайного доступа, уничтожения, изменения, копирования и распространения данных. Конкретный набор мер определяется для системы и рисков, а не названием файла. Статья 19 закона №152-ФЗ.
Как передать выгрузку, если прямой доступ не нужен
Иногда безопаснее подготовить ограниченный набор данных, чем подключать специалиста к рабочей МИС.
- Сформируйте выгрузку только за нужный период и по нужным полям.
- Удалите лишние столбцы до передачи, а не после получения файла специалистом.
- Замените ФИО внутренними кодами, если идентичность не нужна для результата.
- Проверьте скрытые листы, комментарии, свойства файла и дополнительные вкладки.
- Назовите версию, дату среза и контрольную сумму, если файл проходит несколько этапов.
- Передайте файл через утверждённый канал с адресным доступом и сроком действия.
- Отдельно передайте описание полей и контрольные итоги без секретов доступа.
Пароль рядом с зашифрованным архивом в том же сообщении не создаёт независимой защиты. Но шифрование само по себе тоже не закрывает вопросы основания, лишних полей, прав получателя и дальнейших копий.
Как проверить результат и закрыть доступ
Завершение работы — отдельный этап, а не устная договорённость «мы закончили».
| Контроль | Проверяемый факт |
|---|---|
| Результат принят | отчёт или модель приняты назначенным владельцем |
| Доступ закрыт | учётная запись отключена или роль снята |
| Активные сессии завершены | проверено в доступном журнале системы |
| Файлы возвращены или персональные данные уничтожены | возврат подтверждён по договорному порядку; уничтожение персональных данных подтверждено документами по применимым требованиям Роскомнадзора |
| Резервные копии учтены | понятен срок и способ завершения хранения |
| Логи сохранены | клиника может восстановить факты доступа и действий |
| Исключения оформлены | необходимость продолжить хранение имеет основание, владельца и срок пересмотра |
Если уничтожаются персональные данные, одного письма «удалено» может быть недостаточно. Для неавтоматизированной обработки подтверждением служит акт об уничтожении; для автоматизированной — акт и выгрузка из журнала регистрации событий информационной системы. Состав документов и срок их хранения определены требованиями Роскомнадзора. Приказ Роскомнадзора №179.
Удаление локального файла не доказывает удаления письма, корзины, синхронизированной папки и резервной копии. Поэтому способ подтверждения завершения нужно определить до передачи.
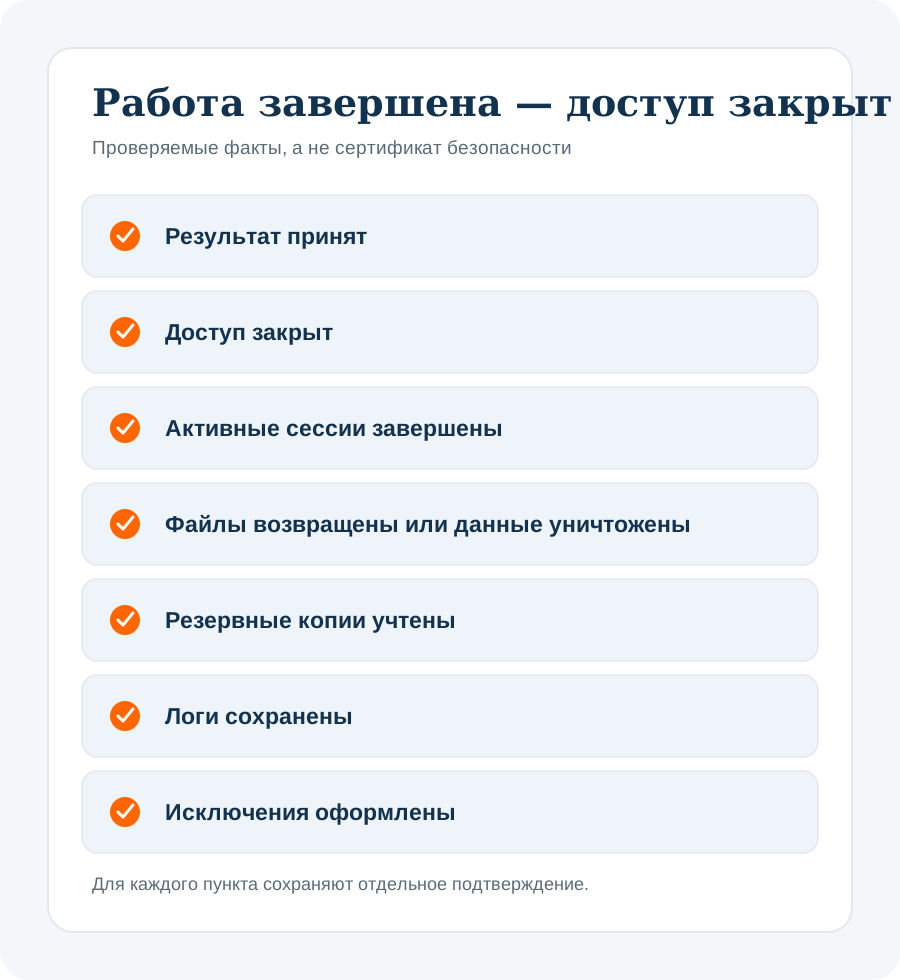
Работа завершена — доступ закрыт
Проверяемые факты, а не сертификат безопасности:
- Результат принят.
- Доступ закрыт.
- Активные сессии завершены.
- Файлы возвращены или данные уничтожены.
- Резервные копии учтены.
- Логи сохранены.
- Исключения оформлены.
Для каждого пункта сохраняют отдельное подтверждение.
Что собственник может проверить сегодня
- Для каждой внешней роли записана конкретная финансовая задача.
- Перечень передаваемых полей связан с этой задачей; лишние поля исключены.
- Медицинские сведения не включены «на всякий случай».
- У каждого пользователя отдельная учётная запись и минимальные права.
- Договор или поручение описывает данные, действия, цель, меры и инциденты.
- Канал передачи и место работы с файлами утверждены клиникой.
- Есть дата пересмотра и процедура закрытия доступа.
- Принятие результата и завершение обработки подтверждаются отдельно.
Если хотя бы по одному пункту нет ответа, безопасный следующий шаг — приостановить только конкретную передачу и уточнить минимальный состав. Это не требует останавливать агрегированную финансовую работу, которая не использует спорные данные.
Частые вопросы
Можно ли передать внешнему финансисту выгрузку без ФИО пациентов?
Часто для управленческой задачи ФИО не требуется. Но нужно проверить остальные поля и возможность обратной идентификации. Внутренний ID, дата лечения, редкая услуга или номер договора в совокупности могут позволить определить человека.
Достаточно ли соглашения о неразглашении?
NDA фиксирует конфиденциальность, но не заменяет правовое основание и обязательное содержание поручения на обработку персональных данных, если оно применимо. Также нужны фактические меры доступа и завершения обработки.
Нужно ли давать доступ к МИС для расчёта прибыли?
Не всегда. Может быть достаточно проверенной агрегированной выгрузки по оказанным услугам, направлениям и затратам. Если требуется сверка до первичной операции, роль доступа ограничивают нужным разделом и сроком.
Можно ли отправить файл в личный мессенджер специалиста?
Сам факт удобства канала не подтверждает его допустимость. Клиника должна проверить правила обработки, адресный доступ, хранение, возможность отзыва, журналирование и договорные условия.
Кто отвечает после передачи данных подрядчику?
Поручение распределяет обязанности, но оператор сохраняет ответственность перед субъектом данных за действия лица, которому поручена обработка. Поэтому клинике нужны не только обещания подрядчика, но и проверяемые условия и меры.
Следующий шаг
Если непонятно, какой набор данных нужен для управленческой задачи, на бесплатной диагностике можно сначала зафиксировать финансовый вопрос и перечень данных для проверки.
За 40 минут фиксируем финансовую задачу, определяем данные для проверки и согласуем следующий проверяемый шаг — без гарантии финансового эффекта до проверки.
В форму не нужно прикладывать выгрузки, персональные данные пациентов, медицинские документы, пароли или коды доступа.